Como manter o Microsoft Windows 11 devidamente atualizado (guia rápido)

Em primeiro lugar, como posso saber qual a versão de Microsoft Windows que o meu computador possui, com efeito, existem diversas formas, mas talvez a mais simples seja utilizar o utilitário winver.exe, para tal basta digitar o nome do executável anterior, na caixa de Procurar (Search), no canto inferior esquerdo e dar Enter (executar o comando) (pode assim consultar a “Version” (versão) e “OS Build” (permite saber também as últimas atualizações instaladas)).

O Microsoft Windows possui desde à muito, um serviço (uma aplicação que está em execução permanente no sistema) que permite manter atualizado o sistema operativo, tal serviço chama-se Windows Update e permite que o Microsoft Windows transfira e instale atualizações automaticamente, para garantir que seu dispositivo esteja seguro e atualizado; isso significa que você recebe as correções e atualizações de segurança mais recentes, ajudando seu dispositivo a funcionar com eficiência e a permanecer protegido. Caso pretenda ter mais conhecimentos, de como o Windows Update funciona em detalhe, poderá ler por exemplo, Como funciona o Windows Update.

No caso do Microsoft Windows 11, por defeito as atualizações estão em modo automático (ou seja, serão sempre instaladas), não sendo por defeito possível ao utilizador não as realizar, mas podendo adiá-las (“Pause updates”, ou “Extend the update pause”); para mais informação sobre a gestão das atualizações, poderá consultar o artigo Pause updates in Windows.

De referir que presentemente, a Microsoft procede a atualizações importantes mensalmente, na segunda terça-feira, de cada mês (Microsoft Patch Tuesday), as atualizações não são realizadas todas nesse dia (devido aos milhões de dispositivos existentes para atualizar), mas é expectável que receba automaticamente estas atualizações nos seus dispositivos, nos dias seguintes; caso existam atualizações muito críticas, as mesmas poderão ser lançadas fora deste período (excecionalmente). Caso pretenda ter mais conhecimentos, de como o Microsoft Patch Tuesday funciona em detalhe, poderá ler por exemplo, Understanding Windows monthly updates: Servicing explained.

Para conseguir verificar com facilidade e frequência, a configuração das atualizações no Microsoft Windows 11, o mais fácil será criar um atalho (shortcut) na sua área de trabalho (desktop), com o conteúdo ms-settings:windowsupdate; caso pretenda ver em detalhe com criá-lo, pode consultar por exemplo, o artigo How to Create a Shortcut to Windows Update on Windows 10.

Para verificar quais as versões existentes (e últimas atualizações), poderá consultar a ligação Windows 11 release information, pode assim consultar a “Version” (versão) e “OS Build” que permite saber também as últimas atualizações instaladas, usando a parte depois do ponto (resumo abaixo, à data deste artigo).

Version Availability Date End of Updates Latest Update Latest Build
26H2 2026-09-29 2028-10-10 2026-10 B 26300.9711
26H1 2026-02-10 2028-03-14 2026-10 B 28000.3231
25H2 2025-09-30 2027-10-12 2026-10 B 26200.9711
24H2 2024-10-01 End of updates 2026-10 B 26100.9711
23H2 2023-10-31 End of updates 2026-10 B 22631.7652

Caso pretendamos mudar de versão do Microsoft Windows 11, por exemplo, se possui a versão 24H2 (ou 26100) (ou 25H2 (ou 26200))e pretende atualizar para a última versão, a 26H2 (ou 26300) (de momento a última versão existente), poderá sempre forçar a sua atualização, até à pouco tempo tempo, utilizava-se o utilitário Windows Update Assistant, mas o mesmo já não se encontra disponível atualmente (o que existe é o instalador do Windows 11); para o fazer atualmente dispõe das duas opções (ver abaixo), só deve recorrer à segunda opção (Método Manual), caso a primeira opção (Método Automático) não funcione.

  • Método Automático (se o dispositivo, estiver a executar as versões 24H2, ou 25H2, é elegível para a instalação; por vezes, pode demorar alguns dias)
  • Abra Settings (Configurações).
  • Vá para Windows Update.
  • Ative a opção Get the latest updates as soon as they’re available.
  • Se a opção Windows 11, versão 26H2 aparecer, selecione Download & install.
  • Reiniciar (Restart) o computador quando solicitado (na maioria dos casos, a atualização é concluída com uma única reinicialização).

  • Método Manual (para executar este procedimento, deve recorrer a um técnico qualificado)
  • Certifique-se de que o seu PC tem as atualizações de qualidade mensais cumulativas, mais recentes instaladas, para a versão 24H2.
  • Fazer download do ficheiro KB5121794: Feature update to Windows 11 (Windows 11 version 26H2 enablement package).
  • Executar o ficheiro acima descarregado (.msu) e confirmar a instalação.
  • Reiniciar (Restart) o computador quando solicitado, depois verificar Settings > System > About (ou use o winver.exe), para confirmar que possui a versão 26H2.

O presente artigo complementa os nossos artigos anteriores O Microsoft Windows as atualizações e o Windows Update, Como manter o Microsoft Windows 10 devidamente atualizado e algumas dicas e O dilema de atualizar (ou não), os sistemas Microsoft Windows e as suas vantagens e desvantagens.

Para qualquer questão adicional, contacte-nos; a Dataframe tem profissionais habilitados, com largos anos de experiência e certificados, para todo o tipo de soluções complexas.

Pode também consultar, os nosso artigos anteriores (sugere-se a ordem de leitura abaixo):

O Microsoft Windows as atualizações e o Windows Update

Como manter o Microsoft Windows 10 devidamente atualizado e algumas dicas

O dilema de atualizar (ou não), os sistemas Microsoft Windows e as suas vantagens e desvantagens

Caso pretenda, poderá também consultar, mais alguns artigos interessantes sobre o assunto, na Internet:

Windows 11 release information

Como funciona o Windows Update

Data da última atualização: 26 de Outubro de 2026

Autor: Paulo Gameiro – Dataframe (General Manager)
O ficheiro que está a tentar visualizar pode danificar o seu computador

A mensagem referida no presente artigo “O ficheiro que está a tentar visualizar pode danificar o seu computador (The file you are attempting to preview could harm your computer)”,  pode ser resultado da aplicação de uma atualização do sistema operativo Microsoft Windows, resultando também na impossibilidade de pré-visualização de ficheiros (por exemplo, para ficheiros Acrobat, em formato .pdf).

A atualização KB5066835 da Microsoft pretende aumentar o nível de segurança, fazendo com que o Microsoft Windows passe a bloquear a visualização prévia de ficheiros (pré-visualização), dos ficheiros com “Marca da Web (Mark of the Web)” (ficheiros da internet (Internet files), ou em partilhas de rede (network share)), para evitar vulnerabilidades de segurança dos sistemas Microsoft Windows. O erro passa a ocorrer após a aplicação da atualização KB5066835, uma atualização cumulativa da Microsoft, lançada em 14 de Outubro de 2025, para o Microsoft Windows 11 (versões 21H2 a 25H2) e Windows Server 2025.

De referir que existem várias opções, para contornar a situação, talvez uma das opções mais simples, para possibilitar ter acesso à pré-visualização de ficheiros (em partilhas de rede (network share))(por exemplo, para ficheiros Acrobat, em formato .pdf), pode ser realizada com os seguintes passos:

  1. Aceda ao Painel de Controle (Control Panel).
  2. Selecione a opção de visualizar (View by:), “Large icons”.
  3. Selecione o ícone Opções da Internet (Internet Options) e o no separador (Tab) Segurança (Security).
  4. Selecione o ícone Sites confiáveis (Trusted sites) e o botão Sites, escreva a localização e Adicionar (Add).
    *A localização para uma partilha de rede (network share) (caso mais frequente), poderá ser do género file://N: (sendo N: o drive da partilha de rede).
  5. Após adicionar, deve agora constar do “Websites” confiáveis; pode ter de desselecionar a opção Exigir verificação do servidor (https:) para todos os sites nesta zona (Require server verification (https:) for all sites in this zone), caso esteja selecionada.

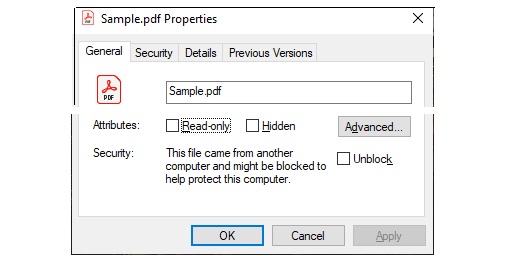
A situação também poderá ocorrer para ficheiros produzidos externamente ao seu computador, ou recebidos da Internet, poderá também ter de desbloquear ficheiros individualmente (nas sua propriedades), nesse caso poderá seguir os seguintes passos (para remover a etiqueta MOTW (Mark of the Web)):

  1. Clique com o botão direito do rato, no ficheiro (por exemplo, para ficheiros Acrobat, em formato .pdf) e selecione Propriedades (Properties).
  2. No separador (Tab) Geral (General), localize a secção “Segurança” (Security), na parte inferior.
  3. Marque a caixa, com a designação “Desbloquear” (Unblock).
  4. Clique em Aplicar, para guardar as alterações.
  5. Abra o Gestor de Tarefas (Task Manager)(Ctrl + Shift + Esc), localize o Explorador do Windows (Windows Explorer) e selecione Reiniciar, para aplicar as alterações; se as alterações não surtirem efeito, reinicie (restart) o dispositivo.

Nota Importante: As soluções devem ser aplicadas apenas a ficheiros, ou locais em que confie de forma inequívoca; não deve desbloquear ficheiros provenientes de fontes desconhecidas, ou não fidedignas, para prevenir possíveis riscos de segurança. Ao seguir os passos referidos, pode restaurar a funcionalidade de pré-visualização de ficheiros no Explorador de Ficheiros do Windows (Microsoft Windows Explorer) para ficheiros fidedignos, garantindo um fluxo de trabalho fluído, mas mantendo a segurança do sistema.

Para qualquer questão adicional, contacte-nos; a Dataframe tem profissionais habilitados, com largos anos de experiência e certificados, para todo o tipo de soluções complexas.

Caso pretenda, poderá também consultar, mais alguns artigos interessantes sobre o assunto, na Internet:

October 14, 2025—KB5066835 (OS Builds 26200.6899 and 26100.6899)

Fix File Explorer PDF Preview Security Warning

Data da última atualização: 12 de Outubro de 2026

Autor: Paulo Gameiro – Dataframe (General Manager)
Os constrangimentos (“bottlenecks”), com Microsoft Windows (“overheating” e mais dicas)

Se pretender tentar otimizar a utilização do seu dispositivo Microsoft Windows, em primeiro lugar, recomenda-se vivamente a leitura prévia do nosso artigo anterior Como detetar constrangimentos (“bottlenecks”) básicos de desempenho, com Microsoft Windows. O presente artigo, pretende abordar alguns aspetos complementares e também bastantes importantes, com impacto bastante relevante no desempenho, dos computadores, com sistema operativo Microsoft Windows.

Os aspetos focados neste artigo, são especialmente relevantes, para computadores portáteis (laptop) e computadores de secretária compactos, normalmente designados por NUC (Next Unit of Computing) (sobre o assunto pode consultar o nosso artigo Os diversos tipos de computadores e as NUC (Next Unit of Computing)), porque são computadores em que a miniaturização e o formato bastante mais compacto, acentuam determinado tipo de características, entre elas a possibilidade de um maior aquecimento e necessidade de dissipação de maiores quantidades de energia, levando a um aquecimento muito mais fácil (e possível sobreaquecimento (“overheating”)), por outro lado possuem mecanismos de poupança de energia mais apurados (mas que podem diminuir o desempenho).

Os tipos de computadores acima referidos, sendo bastante mais suscetíveis de aquecimento, podem facilmente atingir um ponto de sobreaquecimento (“overheating”) que afeta o desempenho, isto porque em primeiro lugar, o sistemas normalmente acelera as ventoinhas (para aumentar a dissipação), em segundo lugar, diminui a velocidades do processador (de forma a não necessitar de dissipar tanta energia térmica), sendo que neste caso também vai diminuir o desempenho do equipamento; no limite e caso a temperatura atinja níveis demasiado elevados e “perigosos” que ponha em risco os componentes, pode mesmo desligar o sistema, acima duma determinada temperatura (“Thermal Threshold”, normalmente definida na BIOS).

Para ajudar a evitar o sobreaquecimento (“overheating”), em primeiro lugar, deve garantir que existe uma ventilação adequada em redor do computador (localize as saídas de ar, do seu portátil, ou NUC), garanta que as saídas de ar da ventoinha são limpas regularmente e estão desobstruídas (e as ventoinhas estão funcionais), que o computador está num ambiente fresco e arejado e por fim que a BIOS está atualizada. Para mais informação, pode consultar artigos do fabricantes sobre o assunto, como por exemplo HP Notebook PCs – Reduce heat inside the laptop to prevent overheating in Windows.

De referir que muitos fabricantes disponibilizam, testes térmicos, ou de ventoinha, por exemplo, no HP Support Assistant (sobre o assunto pode ler o nosso artigo O que é o HP Support Assistant (ferramenta de diagnóstico e atualizações)), aceda à secção de resolução de problemas, ou diagnóstico de hardware do seu dispositivo e execute um teste térmico, ou de ventoinha (“thermal or fan test”), para verificar se o hardware de arrefecimento é aprovado, ou reprovado no teste (normalmente também acessível através da BIOS, antes do processo de arranque do computador).
Em alguns computadores selecionados (por exemplo, nalguns computadores HP), existem utilitários que permitem ter maior controlo sobre este aspeto, como o HP CoolSense e o HP Command Center (Thermal Profile), pesquise se existem para o seu equipamento.

Os planos de energia do Microsoft Windows, já existem há muito tempo, de forma resumida e básica, são especialmente relevantes nos portáteis, de forma a equilibrar o desempenho e a autonomia da bateria (ou a duração da mesma).  No caso de Microsoft Windows 11 é particularmente relevante, uma vez que é possível utilizar um perfil predefinido de “Desempenho Máximo” (nas outras versões é possível criá-lo e atribui-lo manualmente) e usá-lo no dia a dia; esta configuração, basicamente elimina as pausas de inatividade dos componentes, em especial do processador que passa a operar sempre na frequência máxima, os discos rígidos (HD (Hard Disk)) mantêm a rotação permanente, as portas USB não entram em suspensão, etc, o objetivo passa por erradicar pausas (“micro-latências”), em fluxos de trabalho mais intensivos, ou “pesados”. O objetivo final neste caso, é maximizar o desempenho (aumentar a estabilidade e previsibilidade na execução das tarefas), sendo mais importante que a poupança energética (de eletricidade); mas para finalizar, de referir que esta otimização de desempenho, pode levar ao problema acima (“overheating”), portanto é necessário algum cuidado para manter um equilíbrio adequado.

Para qualquer questão adicional, contacte-nos; a Dataframe tem profissionais habilitados, com largos anos de experiência e certificados, para todo o tipo de soluções complexas.

Pode também consultar, os nosso artigos anteriores (sugere-se a ordem de leitura abaixo):

Como detetar constrangimentos (“bottlenecks”) básicos de desempenho, com Microsoft Windows

Os diversos tipos de computadores e as NUC (Next Unit of Computing)

O que é o HP Support Assistant (ferramenta de diagnóstico e atualizações)

Algumas breves notas sobre CPU (Processador), RAM (Memória) e Storage (Armazenamento)

Caso pretenda, poderá também consultar, mais alguns artigos interessantes sobre o assunto, na Internet:

HP Notebook PCs – Reduce heat inside the laptop to prevent overheating in Windows

O truque escondido no Windows 11 para desbloquear o desempenho máximo do PC

Data da última atualização: 28 de Setembro de 2026

Autor: Paulo Gameiro – Dataframe (General Manager)
Como detetar constrangimentos (“bottlenecks”) básicos de desempenho, com Microsoft Windows

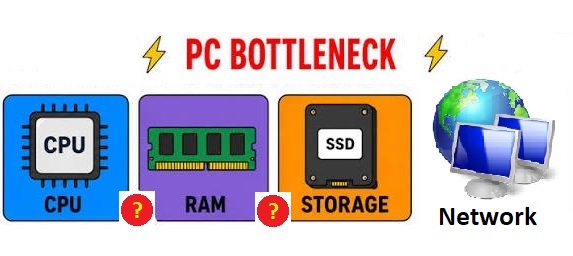
Se pretende tentar otimizar a utilização o seu dispositivo Microsoft Windows, um dos principais aspetos é perceber quais os componentes que o podem limitar e como têm impacto no desempenho. O desempenho de um sistema Microsoft Windows é essencialmente condicionado, pelos recursos de hardware fundamentais existentes que são o CPU (Processador), a RAM (Memória) e a Storage (Armazenamento) (sobre o assunto pode consultar o nosso artigo Algumas breves notas sobre CPU (Processador), RAM (Memória) e Storage (Armazenamento) e por fim o desempenho Network (Placa de Rede) (seja “wired” (com cabo), ou “wireless” (sem fios)).

Para termos uma experiência “confortável” na utilização diária (ou seja, com um desempenho aceitável para o utilizador), os recursos físicos da máquina, ou seja, o “hardware” do equipamento, constituídos pelo conjunto de componentes físicos, sendo os mais relevantes para utilização genérica (não consideramos por exemplo, a componente gráfica como relevante, para simplificar e em especial o recurso GPU (Graphics Processing Unit), porque não é relevante para a maioria dos utilizadores), são o processador, ou CPU (Central Processing Unit), a memória RAM (Random Access Memory) e o(s) disco(s) (atualmente, os SSD (Solid-State Drive)). Para a instalação e utilização do Microsoft Windows 11, aconselha-se um processador (CPU) recente (com menos de 2 a 3 anos), preferencialmente das linhas de base Intel (Core i5, Core i7, ou superior), um valor mínimo aconselhado de memória RAM, de 8 GB (mas aconselha-se vivamente 16 GB) e um SSD (Solid-State Drive)(com menos de 2 a 3 anos) (sobre o assunto pode consultar o nosso artigo Algumas considerações sobre requisitos físicos (hardware) para máquinas Microsoft Windows).

Mas na verdade como avaliamos na nossa máquina Microsoft Windows, se um dos recursos anteriores (ou vários) se encontram a limitar o desempenho geral da nossa máquina, existe um processo muito simples com a utilização de uma ferramenta já incluída no sistema operativo, o Task Manager (Gestor de Tarefas), para invocar o Task Manager (%windir%\system32\taskmgr.exe), podemos escrever na “Caixa de Busca” o nome anterior e executar o utilitário (comando), depois selecionamos o “Tab” Perfomance (Desempenho), onde temos acesso às percentagens de utilização de cada recurso. Para mais detalhes sobre a utilização específica de cada software (aplicação), pode consultar o “Tab” Processes (Processos).

Por fim, a grande questão, é saber quais os valores aceitáveis, ou mais adequados de utilização máximos (de forma sustentada) para cada um dos recursos, acima referidos:

  • Para o CPU (Processador) aconselham-se valores sustentados (ao longo do tempo e de forma consistentes), abaixo dos 20 a 30 % de utilização, valores sustentados acima dos 60% constituem um problema e denotam que este componente já não consegue dar resposta a todas as tarefas que lhe são apresentadas. Com este recurso e se efetivamente tem valores valores sustentados acima dos 70 % a 80 %, talvez esteja na hora, de começar a pensar trocar de computador (ou de sistema operativo).
  • Para a Storage (Disco) aconselham-se valores sustentados (ao longo do tempo e de forma consistentes), idênticos aos do CPU (Processador), ou seja abaixo dos 20 a 30 % de utilização, valores sustentados acima dos 60% constituem um problema e denotam que este componente estará a limitar o sistema como um todo (se os valores estiverem acima de 80 % de forma permanente e sustentada, então temos uma limitação séria e um “bottleneck”). Com este tipo de recurso, pode sempre considerar uma troca, por um componente mais recente, com um melhor desempenho.
  • No que diz respeito à RAM (Memória), caso se tenham valores sustentados acima dos 50 % a 60 % de utilização, constituem um problema e denotam que este componente estará a limitar o sistema como um todo (se os valores estiverem acima de 80 % a 90 % de forma permanente e sustentada, então temos uma limitação séria e um “bottleneck”), neste caso poderemos verificar a viabilidade do aumento RAM (Memória); atualmente para o Microsoft Windows 11, recomenda-se vivamente possuir 16 GB de RAM (Memória), como minímo para termos uma experiência “confortável” na utilização diária. Caso pretenda otimizar a utilização de RAM (Memória), sem o seu aumento físico, poderá sempre diminuir o número de aplicações que possui abertas simultaneamente, de forma a manter-se abaixo, dos 70 % a 80 % de utilização. Com este tipo de recurso, pode sempre considerar um aumento, adicionando mais RAM (Memória) e com um melhor desempenho (caso isso seja possível).
  • Para o recurso Network (Rede), caso se tenham valores sustentados acima dos 30 % a 40 % de utilização, caso esteja a usar uma rede Wireless (sem fios), aconselha-se a mudança para uma rede Ethernet (por cabo, a 1 Gps).

Poderá sempre consultar o “Tab” Processes (Processos), verificar que aplicações (software) usam mais recursos e procurar outras aplicações (software) alternativos que usem menos recursos, um bom exemplo é utilização de um browser (navegador) de Internet, pode procurar um que consuma menos recurosos (CPU (Processador), Storage (Disco), RAM (Memória), Network (Rede), em especial RAM (Memória)), podendo optar por exemplo, entre o Microsoft Edge, Google Chrome, Mozilla Firefox, etc (sobre o assunto pode consultar o nosso artigo Breves notas sobre o que é um browser (navegador) de Internet).

Para qualquer questão adicional, contacte-nos; a Dataframe tem profissionais habilitados, com largos anos de experiência e certificados, para todo o tipo de soluções complexas.

Pode também consultar, os nosso artigos anteriores (sugere-se a ordem de leitura abaixo):

Algumas breves notas sobre CPU (Processador), RAM (Memória) e Storage (Armazenamento)

Algumas considerações sobre requisitos físicos (hardware) para máquinas Microsoft Windows

Breves notas sobre o que é um browser (navegador) de Internet

Data da última atualização: 14 de Setembro de 2026

Autor: Paulo Gameiro – Dataframe (General Manager)
Como evitar os ataques de Pishing (e-mail), Smishing (SMS) e Vishing (telefone) (guia rápido)

O Phishing é um tipo de ataque que utiliza o engano, ou a manipulação psicológica, para induzir a vítima a realizar alguma ação em que fornece informação muito importante, crítica, ou confidencial. O tipo mais comum de ataque de Phishing, envolve o envio de uma mensagem de correio eletrónico (e-mail) que finge ser de um remetente legítimo e fidedigno, concebido para levar o utilizador, a seguir uma ligação (clicar num link), ou a abrir um ficheiro anexo (ao e-mail) que pode instalar Malware no seu computador; caso o utilizador siga uma ligação (clicar num link), poderá ser redirecionado para uma página Web (na Internet) que recolhe informação muito importante, crítica, confidencial, ou mesmo as suas credenciais (palavras passe) de login (em sistemas internos, ou externos).

Em primeiro lugar, sugere-se a leitura prévia, do nosso artigo anterior Os e-mail´ s, telefonemas e sms falsos, os ataques de “Pishing” e o “Spoofing” e recomenda-se também ler o nosso artigo Os e-mail´ s falsos e os ataques de Pishing.

A falsificação de identidade (Spoofing) é um meio de tornar certos tipos de ataques (mais uma vez, sugere-se a leitura prévia, dos nossos artigos anteriores), como o Phishing, mais convincentes, ou eficazes, iludindo mais facilmente as vítimas, sendo atualmente um desafio cada vez maior e dificultando a identificação das tentativas de fraude.

Para despistar, uma possível fraude, sugere-se analisar com muita atenção, os seguintes sinais de alerta:

  • O conteúdo dos e-mail´ s (ou SMS) recebidos: Alguns dos e-mail´ s (ou SMS) de golpes de Phishing (e-mail) e Smishing (SMS), estão mal escritos (com erros de linguagem, ortografia e / ou gramática), fique também atento a e-mail´ s, ou mensagens (SMS) genéricas, sem nome, ou sem informações específicas; muitas vezes são utilizadas o envio de mensagens (SMS) e e-mail´ s em “massa”, na tentativa de obter informações pessoais, ou mais direcionadas (Spear Phishing).
  • Os destinatários do e-mail: Se o e-mail foi enviado para mais de um utilizador (N utilizadores); ou seja, tem múltiplos destinatários facilmente visíveis e identificáveis no e-mail recebido, este é um forte sinal de alerta, para uma fraude (embora esta, seja uma situação cada vez menos frequente, com o refinamento das técnicas fraudulentas).
  • O remetente do e-mail (ou SMS): Um dos primeiros passos, é tentar identificar o remetente do e-mail (ou SMS), sendo que na maior parte dos casos se constata de imediato que não pode ter qualquer relação, ou ligação, com a identidade de quem reivindica o envio do e-mail (por exemplo, usando um domínio, sem qualquer ligação à identidade em causa)(sobre um que é um domínio, pode consultar o nosso artigo O que é um domínio Internet, alguma informação básica). Um técnico informático consegue sempre identificar qual a verdadeira origem de um e-mail (e o remetente), identificando na maior parte dos casos, facilmente a origem do mesmo, senão o sabe fazer, peça ajuda a um especialista informático (é necessário ter acesso ao e-mail original). O mesmo se aplica à origem de um SMS (se não consegue identifcar o número de telefone, da origem do SMS, é um forte sinal de alerta).
  • Pressão para agir rapidamente (urgência): Um dos maiores sinais de alerta, são mensagens de e-mail (Pishing), ou SMS (Smishing)), ou chamadas (Vishing) que o pressionem a agir imediatamente (urgência, ou muita urgência); este é um dos métodos mais utilizados, para evitar que pense com clareza e que procure verificar a autenticidade da solicitação.
  • Forma de contacto da entidade: Na maior parte dos casos, a identidade em causa, não contacta por e-mail (ou SM, ou telefone), em situações importantes, sendo que na maior parte desse casos, envia informação por carta (por escrito, para a morada física da pessoa, ou empresa).
  • As ligações (link´ s), ou URL (Uniform Resource Locator) suspeitos: Na maior parte dos casos, as identidades, ou instituições fidedignas, não enviam ligações (link´ s) para seguir, ou aceder (muito menos, por e-mail, ou SMS); como tal, verifique muito cuidadosamente os URL (Uniform Resource Locator) dos Websites que visita, sendo que na maiores dos casos, as burlas, ou esquemas de extração de informação, usam Websites falsos, por vezes muito semelhantes nas páginas iniciais, aos websites das identidades, ou instituições legítimas, por conseguinte, fique também muito atento, a pequenas diferenças nos endereços, a erros ortográficos, ou ao uso de domínios (ou subdomínios) desconhecidos, ou também muito parecidos. Por fim, passe sempre o cursor do rato, por cima da suposta ligação (link), de forma a verificar que o que vê escrito (visualmente), é idêntico à ligação (link) que vai seguir, ou aceder.
  • Ficheiros anexos (ao e-mail): Pode também existir um ficheiro anexo ao e-mail, levando o utilizador a abri-lo, (que pode ser um ficheiro vbs, ps (PowerShell), pdf, doc, xls, html, etc) que executa código malicioso, infetado com Malware, ou redirecionado os dados do utilizador, roubando e capturado a identidade, ou até infetando para posteriores acessos remotos (ou mesmo ficar “adormecido”, para posteriores interações fraudulentas), em caso de dúvida, nunca abrir ficheiros anexos.
  • Pedidos de informação confidencial (ou privada): A solicitação de informação confidencial (ou privada), sem solictação prévia, é um alerta evidente de um pedido fraudulento, preste sempre a máxima atenção, a pedidos não solicitados de informações pessoais (e privada), como credenciais de acesso, números de conta, dados de cartões bancários, etc, porque as identidades, ou instituições fidedignas, nunca irão solicitar esse tipo de informações (confidenciais), por e-mail, telefone, ou mensagem (SMS).
  • Suporte técnico não solicitado: Nunca permita o acesso ao seu computador, a partir de telefonemas (Vishing)(ou pop-ups, enquanto navega na Internet) que afirmam ser de equipas de suporte técnico, sendo que essas pessoas podem fingir ser representantes de empresas de tecnologia com que trabalha, para tentar obter acesso remoto, ao seu computador e / ou roubar informações pessoais, sensíveis, ou críticas. Desligue de imediato o telefonema e caso pretenda, ligue usando os números de telefone oficiais (e previamente documentados para o contacto).

Em resumo, devemos sempre duvidar, em caso de dúvida, contactar diretamente (por e-mail, ou telefone) a entidade (da suposta) origem da mensagem (e-mail, SMS, ou telefonema), se existir alguma chamada telefónica não iniciada por nós, desligá-la (MUITO IMPORTANTE) e iniciar o processo de comunicação, usando os nossos números de telefone oficiais (e previamente documentados), nunca se deixar pressionar pela suposta urgência da situação. Devemos sempre analisar com máxima atenção, todos os detalhes da mensagem, do seu conteúdo, a origem e os destinatários da mesma e qualquer outro pormenor que nos possa levantar dúvidas.

Para qualquer questão adicional, contacte-nos; a Dataframe tem profissionais habilitados, com largos anos de experiência e certificados, para todo o tipo de soluções complexas.

Pode também consultar, os nosso artigos anteriores (sugere-se a ordem de leitura abaixo):

Os e-mail´ s, telefonemas e sms falsos, os ataques de “Pishing” e o “Spoofing”

Os e-mail´ s falsos e os ataques de Pishing

O que é um domínio Internet, alguma informação básica

Caso pretenda, poderá também consultar, mais alguns artigos nossos sobre segurança informática básica (e-mail):

Microsoft Windows Security (Princípios Básicos de Segurança)

Condições básicas de segurança no posto de trabalho (regras comportamentais)

Segurança básica na Internet (regras básicas)

Os tipos de ameaças informáticas mais comuns …

Devemos possuir um produto de segurança (antivírus), nas máquinas Microsoft Windows ?

Caso pretenda, poderá também consultar, mais alguns artigos interessantes sobre o assunto, na Internet:

Spoofing vs Phishing (Check Point)

What Is a Spoofing Attack? (Trend Micro)

Boas práticas contra o Phishing, o Smishing e o Vishing

Phishing, Smishing e Vishing: quais as diferenças e como se proteger?

Data da última atualização: 31 de Agosto de 2026

Autor: Paulo Gameiro – Dataframe (General Manager)