Os constrangimentos (“bottlenecks”), com Microsoft Windows (“overheating” e mais dicas)

Se pretender tentar otimizar a utilização do seu dispositivo Microsoft Windows, em primeiro lugar, recomenda-se vivamente a leitura prévia do nosso artigo anterior Como detetar constrangimentos (“bottlenecks”) básicos de desempenho, com Microsoft Windows. O presente artigo, pretende abordar alguns aspetos complementares e também bastantes importantes, com impacto bastante relevante no desempenho, dos computadores, com sistema operativo Microsoft Windows.

Os aspetos focados neste artigo, são especialmente relevantes, para computadores portáteis (laptop) e computadores de secretária compactos, normalmente designados por NUC (Next Unit of Computing) (sobre o assunto pode consultar o nosso artigo Os diversos tipos de computadores e as NUC (Next Unit of Computing)), porque são computadores em que a miniaturização e o formato bastante mais compacto, acentuam determinado tipo de características, entre elas a possibilidade de um maior aquecimento e necessidade de dissipação de maiores quantidades de energia, levando a um aquecimento muito mais fácil (e possível sobreaquecimento (“overheating”)), por outro lado possuem mecanismos de poupança de energia mais apurados (mas que podem diminuir o desempenho).

Os tipos de computadores acima referidos, sendo bastante mais suscetíveis de aquecimento, podem facilmente atingir um ponto de sobreaquecimento (“overheating”) que afeta o desempenho, isto porque em primeiro lugar, o sistemas normalmente acelera as ventoinhas (para aumentar a dissipação), em segundo lugar, diminui a velocidades do processador (de forma a não necessitar de dissipar tanta energia térmica), sendo que neste caso também vai diminuir o desempenho do equipamento; no limite e caso a temperatura atinja níveis demasiado elevados e “perigosos” que ponha em risco os componentes, pode mesmo desligar o sistema, acima duma determinada temperatura (“Thermal Threshold”, normalmente definida na BIOS).

Para ajudar a evitar o sobreaquecimento (“overheating”), em primeiro lugar, deve garantir que existe uma ventilação adequada em redor do computador (localize as saídas de ar, do seu portátil, ou NUC), garanta que as saídas de ar da ventoinha são limpas regularmente e estão desobstruídas (e as ventoinhas estão funcionais), que o computador está num ambiente fresco e arejado e por fim que a BIOS está atualizada. Para mais informação, pode consultar artigos do fabricantes sobre o assunto, como por exemplo HP Notebook PCs – Reduce heat inside the laptop to prevent overheating in Windows.

De referir que muitos fabricantes disponibilizam, testes térmicos, ou de ventoinha, por exemplo, no HP Support Assistant (sobre o assunto pode ler o nosso artigo O que é o HP Support Assistant (ferramenta de diagnóstico e atualizações)), aceda à secção de resolução de problemas, ou diagnóstico de hardware do seu dispositivo e execute um teste térmico, ou de ventoinha (“thermal or fan test”), para verificar se o hardware de arrefecimento é aprovado, ou reprovado no teste (normalmente também acessível através da BIOS, antes do processo de arranque do computador).
Em alguns computadores selecionados (por exemplo, nalguns computadores HP), existem utilitários que permitem ter maior controlo sobre este aspeto, como o HP CoolSense e o HP Command Center (Thermal Profile), pesquise se existem para o seu equipamento.

Os planos de energia do Microsoft Windows, já existem há muito tempo, de forma resumida e básica, são especialmente relevantes nos portáteis, de forma a equilibrar o desempenho e a autonomia da bateria (ou a duração da mesma).  No caso de Microsoft Windows 11 é particularmente relevante, uma vez que é possível utilizar um perfil predefinido de “Desempenho Máximo” (nas outras versões é possível criá-lo e atribui-lo manualmente) e usá-lo no dia a dia; esta configuração, basicamente elimina as pausas de inatividade dos componentes, em especial do processador que passa a operar sempre na frequência máxima, os discos rígidos (HD (Hard Disk)) mantêm a rotação permanente, as portas USB não entram em suspensão, etc, o objetivo passa por erradicar pausas (“micro-latências”), em fluxos de trabalho mais intensivos, ou “pesados”. O objetivo final neste caso, é maximizar o desempenho (aumentar a estabilidade e previsibilidade na execução das tarefas), sendo mais importante que a poupança energética (de eletricidade); mas para finalizar, de referir que esta otimização de desempenho, pode levar ao problema acima (“overheating”), portanto é necessário algum cuidado para manter um equilíbrio adequado.

Para qualquer questão adicional, contacte-nos; a Dataframe tem profissionais habilitados, com largos anos de experiência e certificados, para todo o tipo de soluções complexas.

Pode também consultar, os nosso artigos anteriores (sugere-se a ordem de leitura abaixo):

Como detetar constrangimentos (“bottlenecks”) básicos de desempenho, com Microsoft Windows

Os diversos tipos de computadores e as NUC (Next Unit of Computing)

O que é o HP Support Assistant (ferramenta de diagnóstico e atualizações)

Algumas breves notas sobre CPU (Processador), RAM (Memória) e Storage (Armazenamento)

Caso pretenda, poderá também consultar, mais alguns artigos interessantes sobre o assunto, na Internet:

HP Notebook PCs – Reduce heat inside the laptop to prevent overheating in Windows

O truque escondido no Windows 11 para desbloquear o desempenho máximo do PC

Data da última atualização: 28 de Setembro de 2026

Autor: Paulo Gameiro – Dataframe (General Manager)
Como detetar constrangimentos (“bottlenecks”) básicos de desempenho, com Microsoft Windows

Se pretende tentar otimizar a utilização o seu dispositivo Microsoft Windows, um dos principais aspetos é perceber quais os componentes que o podem limitar e como têm impacto no desempenho. O desempenho de um sistema Microsoft Windows é essencialmente condicionado, pelos recursos de hardware fundamentais existentes que são o CPU (Processador), a RAM (Memória) e a Storage (Armazenamento) (sobre o assunto pode consultar o nosso artigo Algumas breves notas sobre CPU (Processador), RAM (Memória) e Storage (Armazenamento) e por fim o desempenho Network (Placa de Rede) (seja “wired” (com cabo), ou “wireless” (sem fios)).

Para termos uma experiência “confortável” na utilização diária (ou seja, com um desempenho aceitável para o utilizador), os recursos físicos da máquina, ou seja, o “hardware” do equipamento, constituídos pelo conjunto de componentes físicos, sendo os mais relevantes para utilização genérica (não consideramos por exemplo, a componente gráfica como relevante, para simplificar e em especial o recurso GPU (Graphics Processing Unit), porque não é relevante para a maioria dos utilizadores), são o processador, ou CPU (Central Processing Unit), a memória RAM (Random Access Memory) e o(s) disco(s) (atualmente, os SSD (Solid-State Drive)). Para a instalação e utilização do Microsoft Windows 11, aconselha-se um processador (CPU) recente (com menos de 2 a 3 anos), preferencialmente das linhas de base Intel (Core i5, Core i7, ou superior), um valor mínimo aconselhado de memória RAM, de 8 GB (mas aconselha-se vivamente 16 GB) e um SSD (Solid-State Drive)(com menos de 2 a 3 anos) (sobre o assunto pode consultar o nosso artigo Algumas considerações sobre requisitos físicos (hardware) para máquinas Microsoft Windows).

Mas na verdade como avaliamos na nossa máquina Microsoft Windows, se um dos recursos anteriores (ou vários) se encontram a limitar o desempenho geral da nossa máquina, existe um processo muito simples com a utilização de uma ferramenta já incluída no sistema operativo, o Task Manager (Gestor de Tarefas), para invocar o Task Manager (%windir%\system32\taskmgr.exe), podemos escrever na “Caixa de Busca” o nome anterior e executar o utilitário (comando), depois selecionamos o “Tab” Perfomance (Desempenho), onde temos acesso às percentagens de utilização de cada recurso. Para mais detalhes sobre a utilização específica de cada software (aplicação), pode consultar o “Tab” Processes (Processos).

Por fim, a grande questão, é saber quais os valores aceitáveis, ou mais adequados de utilização máximos (de forma sustentada) para cada um dos recursos, acima referidos:

  • Para o CPU (Processador) aconselham-se valores sustentados (ao longo do tempo e de forma consistentes), abaixo dos 20 a 30 % de utilização, valores sustentados acima dos 60% constituem um problema e denotam que este componente já não consegue dar resposta a todas as tarefas que lhe são apresentadas. Com este recurso e se efetivamente tem valores valores sustentados acima dos 70 % a 80 %, talvez esteja na hora, de começar a pensar trocar de computador (ou de sistema operativo).
  • Para a Storage (Disco) aconselham-se valores sustentados (ao longo do tempo e de forma consistentes), idênticos aos do CPU (Processador), ou seja abaixo dos 20 a 30 % de utilização, valores sustentados acima dos 60% constituem um problema e denotam que este componente estará a limitar o sistema como um todo (se os valores estiverem acima de 80 % de forma permanente e sustentada, então temos uma limitação séria e um “bottleneck”). Com este tipo de recurso, pode sempre considerar uma troca, por um componente mais recente, com um melhor desempenho.
  • No que diz respeito à RAM (Memória), caso se tenham valores sustentados acima dos 50 % a 60 % de utilização, constituem um problema e denotam que este componente estará a limitar o sistema como um todo (se os valores estiverem acima de 80 % a 90 % de forma permanente e sustentada, então temos uma limitação séria e um “bottleneck”), neste caso poderemos verificar a viabilidade do aumento RAM (Memória); atualmente para o Microsoft Windows 11, recomenda-se vivamente possuir 16 GB de RAM (Memória), como minímo para termos uma experiência “confortável” na utilização diária. Caso pretenda otimizar a utilização de RAM (Memória), sem o seu aumento físico, poderá sempre diminuir o número de aplicações que possui abertas simultaneamente, de forma a manter-se abaixo, dos 70 % a 80 % de utilização. Com este tipo de recurso, pode sempre considerar um aumento, adicionando mais RAM (Memória) e com um melhor desempenho (caso isso seja possível).
  • Para o recurso Network (Rede), caso se tenham valores sustentados acima dos 30 % a 40 % de utilização, caso esteja a usar uma rede Wireless (sem fios), aconselha-se a mudança para uma rede Ethernet (por cabo, a 1 Gps).

Poderá sempre consultar o “Tab” Processes (Processos), verificar que aplicações (software) usam mais recursos e procurar outras aplicações (software) alternativos que usem menos recursos, um bom exemplo é utilização de um browser (navegador) de Internet, pode procurar um que consuma menos recurosos (CPU (Processador), Storage (Disco), RAM (Memória), Network (Rede), em especial RAM (Memória)), podendo optar por exemplo, entre o Microsoft Edge, Google Chrome, Mozilla Firefox, etc (sobre o assunto pode consultar o nosso artigo Breves notas sobre o que é um browser (navegador) de Internet).

Para qualquer questão adicional, contacte-nos; a Dataframe tem profissionais habilitados, com largos anos de experiência e certificados, para todo o tipo de soluções complexas.

Pode também consultar, os nosso artigos anteriores (sugere-se a ordem de leitura abaixo):

Algumas breves notas sobre CPU (Processador), RAM (Memória) e Storage (Armazenamento)

Algumas considerações sobre requisitos físicos (hardware) para máquinas Microsoft Windows

Breves notas sobre o que é um browser (navegador) de Internet

Data da última atualização: 14 de Setembro de 2026

Autor: Paulo Gameiro – Dataframe (General Manager)
Como evitar os ataques de Pishing (e-mail), Smishing (SMS) e Vishing (telefone) (guia rápido)

O Phishing é um tipo de ataque que utiliza o engano, ou a manipulação psicológica, para induzir a vítima a realizar alguma ação em que fornece informação muito importante, crítica, ou confidencial. O tipo mais comum de ataque de Phishing, envolve o envio de uma mensagem de correio eletrónico (e-mail) que finge ser de um remetente legítimo e fidedigno, concebido para levar o utilizador, a seguir uma ligação (clicar num link), ou a abrir um ficheiro anexo (ao e-mail) que pode instalar Malware no seu computador; caso o utilizador siga uma ligação (clicar num link), poderá ser redirecionado para uma página Web (na Internet) que recolhe informação muito importante, crítica, confidencial, ou mesmo as suas credenciais (palavras passe) de login (em sistemas internos, ou externos).

Em primeiro lugar, sugere-se a leitura prévia, do nosso artigo anterior Os e-mail´ s, telefonemas e sms falsos, os ataques de “Pishing” e o “Spoofing” e recomenda-se também ler o nosso artigo Os e-mail´ s falsos e os ataques de Pishing.

A falsificação de identidade (Spoofing) é um meio de tornar certos tipos de ataques (mais uma vez, sugere-se a leitura prévia, dos nossos artigos anteriores), como o Phishing, mais convincentes, ou eficazes, iludindo mais facilmente as vítimas, sendo atualmente um desafio cada vez maior e dificultando a identificação das tentativas de fraude.

Para despistar, uma possível fraude, sugere-se analisar com muita atenção, os seguintes sinais de alerta:

  • O conteúdo dos e-mail´ s (ou SMS) recebidos: Alguns dos e-mail´ s (ou SMS) de golpes de Phishing (e-mail) e Smishing (SMS), estão mal escritos (com erros de linguagem, ortografia e / ou gramática), fique também atento a e-mail´ s, ou mensagens (SMS) genéricas, sem nome, ou sem informações específicas; muitas vezes são utilizadas o envio de mensagens (SMS) e e-mail´ s em “massa”, na tentativa de obter informações pessoais, ou mais direcionadas (Spear Phishing).
  • Os destinatários do e-mail: Se o e-mail foi enviado para mais de um utilizador (N utilizadores); ou seja, tem múltiplos destinatários facilmente visíveis e identificáveis no e-mail recebido, este é um forte sinal de alerta, para uma fraude (embora esta, seja uma situação cada vez menos frequente, com o refinamento das técnicas fraudulentas).
  • O remetente do e-mail (ou SMS): Um dos primeiros passos, é tentar identificar o remetente do e-mail (ou SMS), sendo que na maior parte dos casos se constata de imediato que não pode ter qualquer relação, ou ligação, com a identidade de quem reivindica o envio do e-mail (por exemplo, usando um domínio, sem qualquer ligação à identidade em causa)(sobre um que é um domínio, pode consultar o nosso artigo O que é um domínio Internet, alguma informação básica). Um técnico informático consegue sempre identificar qual a verdadeira origem de um e-mail (e o remetente), identificando na maior parte dos casos, facilmente a origem do mesmo, senão o sabe fazer, peça ajuda a um especialista informático (é necessário ter acesso ao e-mail original). O mesmo se aplica à origem de um SMS (se não consegue identifcar o número de telefone, da origem do SMS, é um forte sinal de alerta).
  • Pressão para agir rapidamente (urgência): Um dos maiores sinais de alerta, são mensagens de e-mail (Pishing), ou SMS (Smishing)), ou chamadas (Vishing) que o pressionem a agir imediatamente (urgência, ou muita urgência); este é um dos métodos mais utilizados, para evitar que pense com clareza e que procure verificar a autenticidade da solicitação.
  • Forma de contacto da entidade: Na maior parte dos casos, a identidade em causa, não contacta por e-mail (ou SM, ou telefone), em situações importantes, sendo que na maior parte desse casos, envia informação por carta (por escrito, para a morada física da pessoa, ou empresa).
  • As ligações (link´ s), ou URL (Uniform Resource Locator) suspeitos: Na maior parte dos casos, as identidades, ou instituições fidedignas, não enviam ligações (link´ s) para seguir, ou aceder (muito menos, por e-mail, ou SMS); como tal, verifique muito cuidadosamente os URL (Uniform Resource Locator) dos Websites que visita, sendo que na maiores dos casos, as burlas, ou esquemas de extração de informação, usam Websites falsos, por vezes muito semelhantes nas páginas iniciais, aos websites das identidades, ou instituições legítimas, por conseguinte, fique também muito atento, a pequenas diferenças nos endereços, a erros ortográficos, ou ao uso de domínios (ou subdomínios) desconhecidos, ou também muito parecidos. Por fim, passe sempre o cursor do rato, por cima da suposta ligação (link), de forma a verificar que o que vê escrito (visualmente), é idêntico à ligação (link) que vai seguir, ou aceder.
  • Ficheiros anexos (ao e-mail): Pode também existir um ficheiro anexo ao e-mail, levando o utilizador a abri-lo, (que pode ser um ficheiro vbs, ps (PowerShell), pdf, doc, xls, html, etc) que executa código malicioso, infetado com Malware, ou redirecionado os dados do utilizador, roubando e capturado a identidade, ou até infetando para posteriores acessos remotos (ou mesmo ficar “adormecido”, para posteriores interações fraudulentas), em caso de dúvida, nunca abrir ficheiros anexos.
  • Pedidos de informação confidencial (ou privada): A solicitação de informação confidencial (ou privada), sem solictação prévia, é um alerta evidente de um pedido fraudulento, preste sempre a máxima atenção, a pedidos não solicitados de informações pessoais (e privada), como credenciais de acesso, números de conta, dados de cartões bancários, etc, porque as identidades, ou instituições fidedignas, nunca irão solicitar esse tipo de informações (confidenciais), por e-mail, telefone, ou mensagem (SMS).
  • Suporte técnico não solicitado: Nunca permita o acesso ao seu computador, a partir de telefonemas (Vishing)(ou pop-ups, enquanto navega na Internet) que afirmam ser de equipas de suporte técnico, sendo que essas pessoas podem fingir ser representantes de empresas de tecnologia com que trabalha, para tentar obter acesso remoto, ao seu computador e / ou roubar informações pessoais, sensíveis, ou críticas. Desligue de imediato o telefonema e caso pretenda, ligue usando os números de telefone oficiais (e previamente documentados para o contacto).

Em resumo, devemos sempre duvidar, em caso de dúvida, contactar diretamente (por e-mail, ou telefone) a entidade (da suposta) origem da mensagem (e-mail, SMS, ou telefonema), se existir alguma chamada telefónica não iniciada por nós, desligá-la (MUITO IMPORTANTE) e iniciar o processo de comunicação, usando os nossos números de telefone oficiais (e previamente documentados), nunca se deixar pressionar pela suposta urgência da situação. Devemos sempre analisar com máxima atenção, todos os detalhes da mensagem, do seu conteúdo, a origem e os destinatários da mesma e qualquer outro pormenor que nos possa levantar dúvidas.

Para qualquer questão adicional, contacte-nos; a Dataframe tem profissionais habilitados, com largos anos de experiência e certificados, para todo o tipo de soluções complexas.

Pode também consultar, os nosso artigos anteriores (sugere-se a ordem de leitura abaixo):

Os e-mail´ s, telefonemas e sms falsos, os ataques de “Pishing” e o “Spoofing”

Os e-mail´ s falsos e os ataques de Pishing

O que é um domínio Internet, alguma informação básica

Caso pretenda, poderá também consultar, mais alguns artigos nossos sobre segurança informática básica (e-mail):

Microsoft Windows Security (Princípios Básicos de Segurança)

Condições básicas de segurança no posto de trabalho (regras comportamentais)

Segurança básica na Internet (regras básicas)

Os tipos de ameaças informáticas mais comuns …

Devemos possuir um produto de segurança (antivírus), nas máquinas Microsoft Windows ?

Caso pretenda, poderá também consultar, mais alguns artigos interessantes sobre o assunto, na Internet:

Spoofing vs Phishing (Check Point)

What Is a Spoofing Attack? (Trend Micro)

Boas práticas contra o Phishing, o Smishing e o Vishing

Phishing, Smishing e Vishing: quais as diferenças e como se proteger?

Data da última atualização: 31 de Agosto de 2026

Autor: Paulo Gameiro – Dataframe (General Manager)
Os e-mail´ s, telefonemas e sms falsos, os ataques de “Pishing” e o “Spoofing”

No presente, a proteção de dados e a segurança informática, tornou-se uma questão crítica e vital para a sobrevivência das empresas, por isso convém ter presente um conjunto de regras muito simples e básicas, mas extremamente eficazes na maior parte dos casos, como prevenção na segurança informática, para evitar fraudes, vírus\ malware e tentar evitar outros tipos de ataques informáticos.

O Phishing é um tipo de ataque que utiliza o engano, ou a manipulação psicológica, para induzir a vítima a realizar alguma ação em que fornece informação muito importante, crítica, ou confidencial. O tipo mais comum de ataque de Phishing, envolve o envio de uma mensagem de correio eletrónico (e-mail) que finge ser de um remetente legítimo e fidedigno, concebido para levar o utilizador, a seguir uma ligação (clicar num link), ou a abrir um ficheiro anexo (ao e-mail) que instala Malware no seu computador. Caso o utilizador siga uma ligação (clicar num link) enviada por uma mensagem de correio eletrónico (e-mail), poderá ser redirecionado para uma página Web (na Internet) que recolhe informação muito importante, crítica, confidencial, ou mesmo as suas credenciais (palavras passe) de login (em sistemas internos, ou externos), ou até instalar software Malware.

Em resumo, atualmente os ataques de Phishing são normalmente utilizados para roubar dados importantes, críticos e confidenciais, ou fornecer ao atacante acesso(s) a sistema(s) alvo(s) que podem utilizar para realizar ataques presentes e futuros (sobre Pishing pode ler, por exemplo, o nosso artigo anterior Os e-mail´ s falsos e os ataques de Pishing).

  • Spear Phishing: O Phishing (provavelmente) mais comum atualmente, são tentativas de ataques mais direcionados, utilizando um pretexto que tem maior probabilidade de ser credível, para um indivíduo, ou um pequeno grupo.
  • Whaling: O Whaling é um tipo especial de ataque de Phishing que visa executivos (CEO, CIO, Administradores, etc), ou colaboradores de alto nível (Diretores, Chefes Equipa, etc), com acesso a dados, ou funcionalidades sensíveis numa organização; estas pessoas são escolhidas como alvo, porque representam um maior potencial de retorno para o atacante.
  • Vishing: Os ataques de Vishing são ataques de Phishing, realizados por telefone, em vez de e-mail, ou plataforma de mensagens; são concebidos para roubar informações confidenciais, ou enganar os utilizadores, para que instalem Malware nos seus sistemas, ou software de acesso remoto, como parte de uma fraude de suporte técnico (Tech Support Scam). Sobre “Tech Support Scam”, ver por exemplo, o nosso artigo Condições básicas de segurança no posto de trabalho (regras comportamentais).
  • Smishing: Os ataques de Smishing, utilizam mensagens de texto SMS (Short Message Service), enviadas por telemóvel, para realizar ataques de Phishing; este tipo de ataques, exploram a falta de segurança dos utilizadores ao ler e fazem-no seguir uma ligação (clicar num link) em mensagens de texto (SMS (Short Message Service)).

A falsificação de identidade (Spoofing) é um meio de tornar certos tipos de ataques, como o Phishing, mais convincentes, ou eficazes iludindo mais facilmente as vitimas, aparecendo muitas vezes associado ao Phishing.

E-mail Spoofing: A falsificação de e-mail´ s (e-mail Spoofing) é um método para tornar certos tipos de ataques, como o Phishing, mais convincentes, ou eficazes; por exemplo, um atacante que realiza um ataque de Phishing, pode utilizar a falsificação do endereço de correio eletrónico (e-mail), para fazer com que a mensagem maliciosa pareça ter origem numa fonte fidedigna, aumentando a probabilidade de o destinatário confiar no e-mail e fazer o que o atacante pretende.

Caller ID Spoofing: Num ataque de Vishing, ou Smishing, o atacante liga à vítima por telefone, ou envia um SMS. A falsificação do identificador de chamada (Caller ID Spoofing) pode ser utilizado, para tornar este ataque mais plausível, fazendo com que a informação do identificador de chamada, corresponda ao pretexto utilizado pelo atacante (normalmente uma “Tag” que quando se tenta ter acesso ao número de telefone, esse não é acessível, ou visível).

A falsificação de identidade (Spoofing) atualmente assume muitos outros aspetos, entre eles IP Spoofing, DNS Spoofing, GPS Spoofing e outros que permitem aos atacantes ser muito mais convincentes e efetivos, nas suas tentativas de intrusão.

Nos artigos anteriores referidos (e abaixo), pode encontrar várias medidas, contudo faremos um próximo artigo, com as medidas mais comuns agrupadas, para tentar evitar este tipo de fraude.

Para qualquer questão adicional, contacte-nos; a Dataframe tem profissionais habilitados, com largos anos de experiência e certificados, para todo o tipo de soluções complexas.

Pode também consultar, os nosso artigos anteriores (sugere-se a ordem de leitura abaixo):

Os e-mail´ s falsos e os ataques de Pishing

Microsoft Windows Security (Princípios Básicos de Segurança)

Condições básicas de segurança no posto de trabalho (regras comportamentais)

Segurança básica na Internet (regras básicas)

Caso pretenda, poderá também consultar, mais alguns artigos nossos sobre segurança informática básica (e-mail):

Os tipos de ameaças informáticas mais comuns …

Devemos possuir um produto de segurança (antivírus), nas máquinas Microsoft Windows ?

Caso pretenda, poderá também consultar, mais alguns artigos interessantes sobre o assunto, na Internet:

Spoofing vs Phishing (Check Point)

What Is a Spoofing Attack? (Trend Micro)

Boas práticas contra o Phishing, o Smishing e o Vishing

Data da última atualização: 17 de Agosto de 2026

Autor: Paulo Gameiro – Dataframe (General Manager)

Como configurar uma conta de correio eletrónico (e-mail) (guia rápido)

De referir que atualmente a maior parte dos utilizadores (especialmente utilizadores não empresariais), usam um browser (como o Microsoft Edge, o Google Chrome, ou o Mozilla Firefox)(sobre o assunto, pode ler o nosso artigo Breves notas sobre o que é um browser (navegador) de Internet, para ler o correio eletrónico (e-mail), normalmente designa-se a este tipo de acesso ao correio eletrónico (e-mail), acesso por WebMail (não necessita de nenhuma configuração prévia, somente da ligação (link) fornecido pelo ISP).

Em ambiente empresarial, sendo necessárias outras funcionalidades e um maior grau de sofisticação, normalmente usa-se aquilo a que se designa por cliente de correio eletrónico (e-mail), sendo que seguramente o mais usado é o Microsoft Outlook; pode ser usado outro cliente, mas a informação de configuração necessária será idêntica.

Sobre o assunto de correio eletrónico (e-mail), aconselhamos também a leitura, dos nossos artigos anteriores O Microsoft Outlook e alguns conceitos básicos de correio eletrónico (e-mail) Parte I e O Microsoft Outlook e mais alguns conceitos básicos de correio eletrónico (e-mail) Parte II.

Para leitura, do correio eletrónico (e-mail), normalmente são usados essencialmente dois protocolos, o POP3 (Post Office Protocol) e o IMAP (Internet Message Access Protocol); a grande diferença entre os dois, de forma muito resumida, é que o primeiro descarrega o correio eletrónico (e-mail) para o dispositivo local (seja ele um computador, tablet ou mobile) e o segundo cria uma cópia local no dispositivo e mantém a informação original no servidor.

Para envio, do correio eletrónico (e-mail), normalmente é usado o protocolo SMTP (Simple Mail Transfer Protocol), para permitir enviar o correio eletrónico (e-mail), do dispositivo local, para o servidor remoto.

Para leitura e envio de correio eletrónico (e-mail), usando o cliente Microsoft Outlook e servidores Microsoft Exchange Server (como no caso Microsoft 365, antigo Office 365), pode ser usado um conjunto de protocolos proprietários, nesse caso, é necessário somente a conta de correio eletrónico (e-mail) a configurar, decorrendo o resto do processo de forma automatizada e sem grande interação do utilizador (depois carregar no botão Ligar).

NOTA IMPORTANTE: Para a utilização do Microsoft Outlook tradicional, constante do pacote Microsoft 365 (antigo Office 365), deverá escolher a opção Outlook (Classic), senão poderá estar a aceder ao Outlook pré-existente (no caso do Microsoft Window 11 que é uma aplicação totalmente diferente).

Para configurar de forma “manual” (com controlo sobre os parâmetros de configuração), o Microsoft Outlook (Classic), no sistema operativo Microsoft Windows, poderá seguir os seguintes passos:

  • Em primeiro lugar, aceder ao Control Panel (Painel de Controlo).
  • Mudar o Control Panel (Painel de Controlo), para a opção em “Ver por: Ícones grandes”.
  • Selecionar o ícone de Mail (Microsoft Outlook)(32bits).
  • Criar novo perfil de Outlook (atribuindo-lhe uma designação).
  • Configuração manual ou tipos de servidor adicionais (Seguinte >).
  • Selecionar a opção “POP ou IMAP” (configuração avançada para contas de e-mail POP ou IMAP)(Seguinte >).
    ou
  • Microsoft 365 (Configuração automática para contas do Microsoft 365)
    *Para esta opção, basta a colocação do endereço de e-mail e o resto da configuração, ocorrerá de forma quase totalmente automatizada.

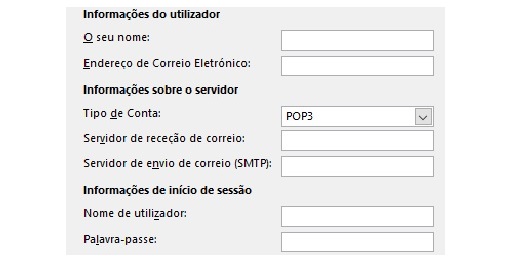
No ecrã aparecem agora (ver figura no topo), os principais parâmetros a configurar (que deve possuir antes de iniciar o processo de configuração), para aceder a uma conta de correio eletrónico (e-mail), ver abaixo as descrições abreviadas.

  • O seu nome: A designação associada à sua conta de e-mail, normalmente o nome do utilizador que é visível para o destinatário.
  • Endereço de Correio Eletrónico: O endereço de e-mail do utilizador “nome@domínio.pt” (por exemplo, pgameiro@dataframe.pt).
  • Tipo de Conta: ou A opção mais frequente é POP3, ver acima a diferença (antes de decidir), não é possível mudar, sem reconfigurar totalmente a conta de e-mail.
  • Servidor de receção de correio (POP3): O servidor de receção de e-mail, deve ser fornecido pelo seu ISP (Internet Service Provider)(usa o TCP Port 110 para ligações padrão não encriptadas, por defeito).
  • Servidor de envio de correio (SMTP): O servidor de envio de e-mail, deve ser fornecido pelo seu ISP (Internet Service Provider)(usa TCP Port 25 para ligações padrão não encriptadas, por defeito).
  • Nome de Utilizador: Na maior parte dos ISP (Internet Service Provider), deverá ser o endereço de e-mail do utilizador (ou seja, o mesmo de “Endereço de Correio Eletrónico”).
  • Palavra-passe: A palavra passe (password) de acesso à sua conta de e-mail que é a mesma usada no seu acesso por WebMail (ao seu e-mail).

NOTA IMPORTANTE: Se não sabe e não possui os dados anteriores (assim como o link do ISP, para aceder ao seu WebMail, caso isso seja possível), então não tem controlo, sobre a sua conta de correio eletrónico (e-mail).

Para configurações específicas (como por exemplo, protocolos e configurações não “standard”, com segurança adicional), como por exemplo, configurações com SSL (Secure Sockets Layer), deverá escolher o botão “Mais definições…” e a seguir o último Tab “Avançadas”.

  • Selecionar a opção “Este servidor necessita de uma ligação encriptada (SSL/TLS)” automaticamente o sistema seleciona “Servidor de receção de (POP3):995”
    (para usar POP3 (com SSL, ou seja POP3S) TCP Port 995, para ligações encriptadas seguras)
  • Selecionar a opção “Servidor de envio (SMTP): 465 e selecionar também “Utilize o seguinte tipo de ligação encriptada: SSL/TLS”.
    (para usar SMTP (com SSL/TLS, ou seja SMTPS) TCP Port 465, para ligações encriptadas seguras)

Por fim, deve selecionar o Tab “Servidor de envio” e selecionar a opção “O meu servidor de envio (SMTP) requer autenticação”.

Para qualquer questão adicional, contacte-nos; a Dataframe tem profissionais habilitados, com largos anos de experiência e certificados, para todo o tipo de soluções complexas.

Pode também consultar, os nosso artigos anteriores (sugere-se a ordem de leitura abaixo):

Breves notas sobre o que é um browser (navegador) de Internet

O Microsoft Outlook e alguns conceitos básicos de correio eletrónico (e-mail) Parte I

O Microsoft Outlook e mais alguns conceitos básicos de correio eletrónico (e-mail) Parte II

Caso pretenda, poderá também consultar, mais alguns artigos nossos sobre correio eletrónico (e-mail):

Porque ter um domínio e um e-mail personalizado (não gratuito) ?

Microsoft 365 Shared Mailbox (Caixa de Correio Partilhada)

Como cancelo um e-mail enviado por engano e mais algumas notas sobre correio eletrónico (e-mail)

Como realizar cópias de segurança (backup) do correio eletrónico (e-mail), do Microsoft Outlook

Caso pretenda, poderá também consultar, mais alguns artigos interessantes sobre o assunto, na Internet:

Server settings you’ll need from your email provider

Configure Microsoft Outlook Classic

Data da última atualização: 3 de Agosto de 2026

Autor: Paulo Gameiro – Dataframe (General Manager)